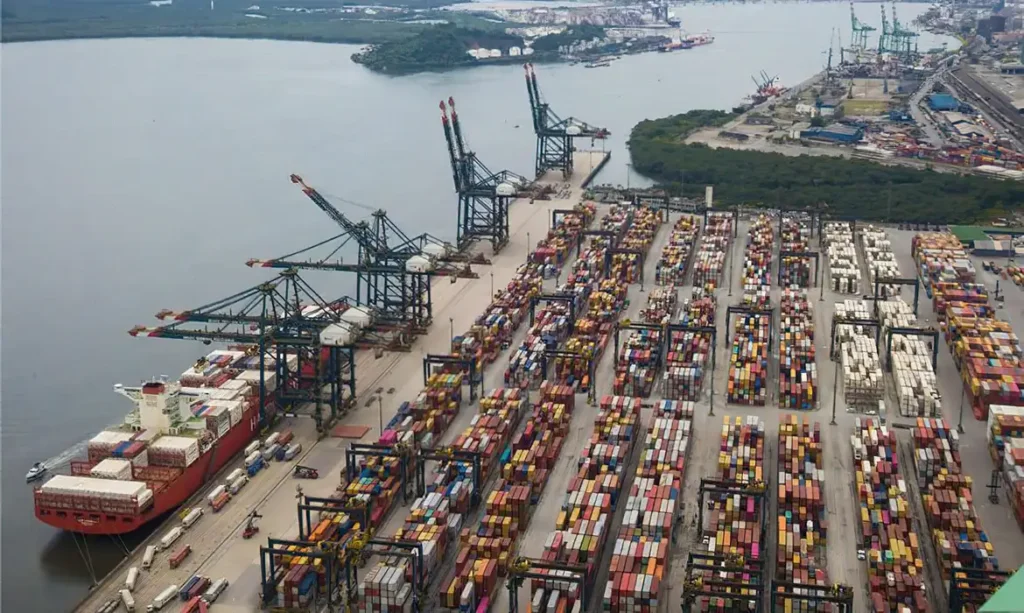
A Polícia Federal (PF) abriu um inquérito para investigar o ataque hacker que atingiu os sistemas da Autoridade Portuária de Santos (APS), responsável pela administração do Porto de Santos, no litoral de São Paulo. A investigação foi confirmada nesta terça-feira (10), depois que a companhia identificou um programa malicioso em sua rede e passou a trabalhar com sistemas comprometidos e procedimentos de contingência.
As primeiras apurações apontam que o vírus já estava instalado na rede da APS antes de uma queda de energia ocorrida na sexta-feira (6). Segundo a autoridade portuária, o programa foi ativado após a interrupção do fornecimento elétrico, mas ainda não há informações sobre quando ou de que maneira ele entrou nos sistemas.
A APS acredita que o objetivo do ataque era interromper as atividades do complexo portuário. A tentativa, porém, não provocou a paralisação das operações de navios, cargas ou caminhões, que continuaram funcionando com apoio de procedimentos alternativos.
Vírus foi ativado após queda de energia no Porto de Santos
A falha no fornecimento elétrico ocorreu na sexta-feira (6), quando servidores e sistemas da administração portuária foram afetados.
A energia foi restabelecida por volta das 22h, mas, às 3h da madrugada de sábado (7), a equipe técnica identificou a presença do programa malicioso na rede.
A descoberta mostrou que o vírus já estava nos sistemas antes da interrupção elétrica. A APS ainda busca esclarecer quando ocorreu a invasão, qual foi o caminho utilizado pelos responsáveis e por que o programa foi ativado naquele momento.
Também permanece em investigação a extensão do ataque e a possibilidade de acesso indevido a informações armazenadas nos sistemas da companhia.
Desde a identificação do problema, a administração portuária adotou medidas para conter os efeitos do incidente, proteger os dados e manter os serviços essenciais em funcionamento.
Polícia Federal abre inquérito para investigar ataque hacker
A abertura do inquérito foi confirmada nesta terça-feira pelo chefe da delegacia da Polícia Federal em Santos. A investigação deverá esclarecer as circunstâncias da invasão e identificar os responsáveis pelo ataque cibernético.
Assim que constatou o problema, a APS comunicou o incidente à Comissão Nacional de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Conportos), órgão vinculado ao Ministério da Justiça e Segurança Pública e presidido pela Polícia Federal.
A comunicação permitiu que as autoridades federais tomassem conhecimento do ataque enquanto a administração portuária realizava suas primeiras análises técnicas.
A APS informou que também deverá registrar formalmente a ocorrência. Até o momento das informações divulgadas nesta terça-feira, a companhia ainda não havia apresentado notificações adicionais diretamente à Polícia Federal ou ao Ministério de Portos e Aeroportos, além da comunicação feita à Conportos.
A apuração federal ocorre paralelamente aos trabalhos internos da autoridade portuária para identificar a origem do vírus e determinar os possíveis danos provocados pela invasão.
Porto de Santos mantém operações mesmo com sistemas afetados
Apesar do ataque, a movimentação de navios e cargas não foi interrompida. A entrada de caminhões no complexo também permaneceu funcionando, segundo a administração portuária.
O impacto ficou concentrado nos sistemas administrativos e de apoio, que passaram a apresentar indisponibilidade e lentidão.
Para evitar a interrupção dos serviços, a APS colocou em prática um plano de contingência, com procedimentos alternativos para atividades que normalmente dependem de plataformas digitais.
Entre as medidas adotadas está o uso de registros em papel. As informações são anotadas manualmente e deverão ser inseridas nos sistemas eletrônicos depois da recuperação das plataformas.
Esse procedimento mantém os controles e as autorizações necessários à operação, embora possa aumentar o tempo de processamento de determinadas tarefas administrativas.
Empresas que atuam no complexo também acompanharam os efeitos do incidente. A operadora DP World, responsável por um terminal na margem esquerda do porto, relatou lentidão na integração entre seus sistemas e os da autoridade portuária, mas informou que o problema não comprometeu suas operações.
Sistemas são recuperados enquanto investigação continua
A recuperação da infraestrutura digital está sendo realizada gradualmente, com o auxílio de cópias de segurança, conhecidas como backups.
Os serviços de internet e telefonia foram restabelecidos na segunda-feira (9), depois de três dias de indisponibilidade. Entretanto, o site oficial do porto e parte dos sistemas internos ainda apresentavam problemas nesta terça-feira (10).
A Autoridade Portuária de Santos afirma que adotou medidas técnicas, administrativas e jurídicas para reduzir os impactos do ataque e normalizar os serviços.
Embora a movimentação portuária tenha sido preservada, o episódio expôs a dependência da infraestrutura logística em relação aos sistemas digitais. Uma invasão dessa natureza pode afetar informações, comunicações e procedimentos necessários ao funcionamento de instalações estratégicas.
O advogado Matheus Puppe, consultor da Comissão Especial de Direito Digital da Câmara dos Deputados, destacou que ataques cibernéticos podem causar danos relevantes sem atingir fisicamente uma instalação. Segundo ele, o comprometimento de sistemas digitais é suficiente para colocar em risco atividades essenciais.
No Porto de Santos, a investigação agora busca identificar os responsáveis pela invasão, esclarecer a possível tentativa de interromper as operações e verificar se informações protegidas foram acessadas.
Enquanto a Polícia Federal conduz o inquérito, a APS mantém o plano de contingência e trabalha para restabelecer completamente os sistemas afetados.
Comentários 0